OpenSSH 취약점 소식이 11월 둘째 주 보안 뉴스를 채웠습니다. "우리 홈페이지도 위험한가요?"라는 질문이 먼저 떠오르실 겁니다. 결론부터 말하면, 대부분의 작은 가게 홈페이지는 직접 대상이 아닙니다.
다만 외주 업체가 클라우드 서버를 따로 빌려 운영하는 경우라면 한 번은 확인해야 합니다. 이 글에서는 기사 내용을 사장님 말로 풀고, 업체에 무엇을 물어보면 되는지 4가지로 정리했습니다.
알아두면 좋은 용어
| 용어 | 쉬운 뜻 | 비유·예시 |
|---|---|---|
| SSH | 관리자가 서버에 원격으로 접속하는 통로 | 가게 뒷문 열쇠 |
| OpenSSH | 그 통로를 여는 데 가장 널리 쓰이는 무료 프로그램 | 뒷문에 단 자물쇠 |
| 인증 우회 | 비밀번호 확인을 건너뛰고 들어오는 것 | 열쇠 없이 문이 열리는 고장 |
| 알파인 리눅스 | 가볍게 만든 서버용 운영체제 | 작은 창고용 기본 건물 |
| PAM | 로그인 규칙을 한 번 더 검사하는 장치 | 뒷문 앞 경비원 |
| 패치 | 문제를 고친 업데이트 | 고장 난 자물쇠 교체 |
1단계. 이해하기 — 무슨 일이 있었나요
1) OpenSSH 취약점은 무엇인가요? - 비밀번호 없이 로그인
특정 조건의 서버에서, 아주 긴 비밀번호를 넣으면 비밀번호 확인 없이 로그인이 되는 문제입니다.
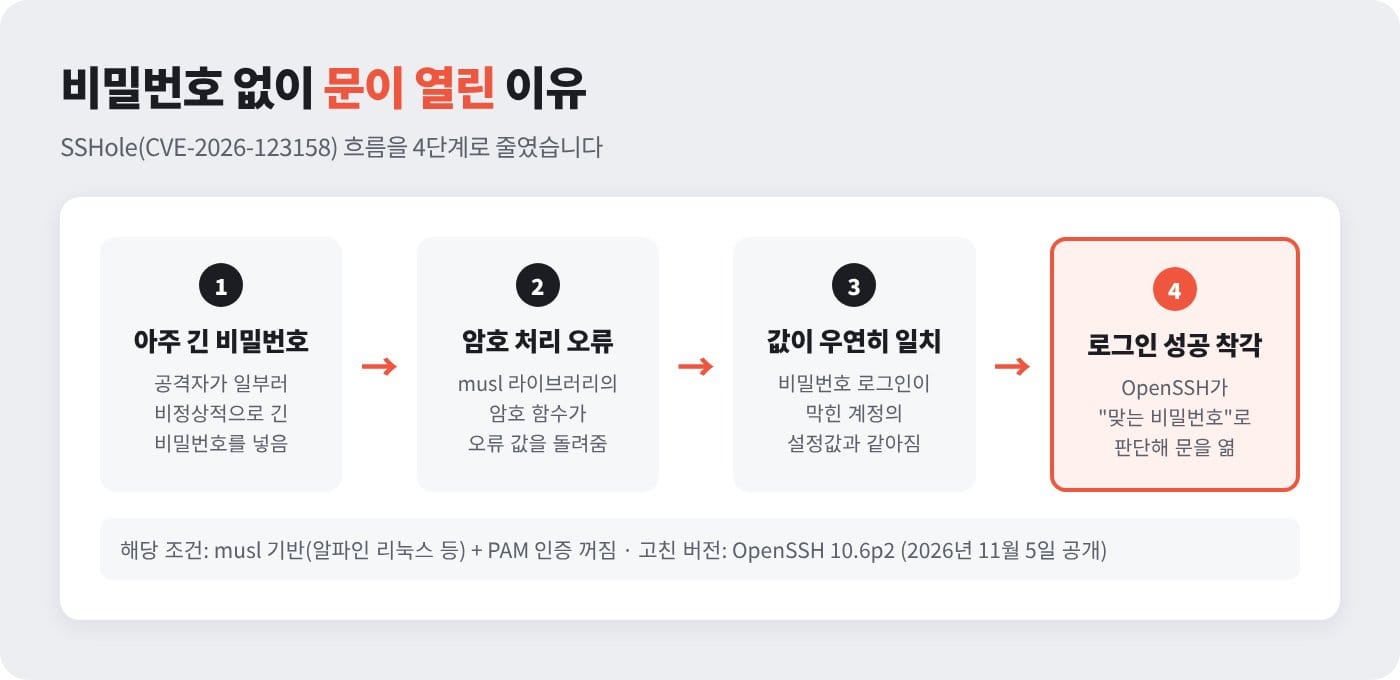
데일리시큐 보도에 따르면 이름은 "SSHole", 번호는 CVE-2026-123158입니다. 위험도 점수(CVSS)는 10점 만점에 8.1점입니다.
원인은 서버 안의 암호 처리 부품(musl 라이브러리)입니다. 긴 비밀번호를 받으면 오류 값을 돌려주는데, 이 값이 우연히 "비밀번호 로그인 금지" 계정의 설정값과 같아집니다. 그러면 OpenSSH가 맞는 비밀번호로 착각합니다.
- 해당 조건: musl 기반 서버(알파인 리눅스 일부 기본 구성) + PAM 인증 꺼짐
- 고친 버전: 11월 5일 공개된 OpenSSH 10.6p2
한 줄 정리: 자물쇠가 특정 열쇠 모양에서 고장 나 그냥 열리는 문제입니다.
2) 얼마나 급한 문제인가요? - 공개 9시간 만에 공격
공개 9시간 만에 실제 공격 시도가 관측됐으니, 해당 서버라면 이번 주 안에 조치해야 합니다.
보도에 따르면 11월 6일 한 보안 업체가 공격 시도 8건을 관측했습니다. 보안 업체가 일부러 열어 둔 미끼 서버에서는 최고 관리자 권한까지 넘어갔습니다. 실제 기업 서버 피해는 아직 확인되지 않았습니다.
같은 보도에 따르면 한국인터넷진흥원(KISA)도 11월 7일 보안 업데이트를 권고했습니다. OX Security 분석도 알파인 리눅스 환경을 주요 대상으로 짚었습니다.
- 좋은 소식: 대부분의 서버(glibc 기반 배포판, PAM 사용)는 직접 대상이 아닙니다.
- 나쁜 소식: 해당 서버라면 공격이 이미 돌고 있습니다.
한 줄 정리: 대상은 좁지만, 해당되면 기다릴 시간이 없습니다.
2단계. 그래서 우리 가게에는? — 해당 여부 확인하기
3) 우리 홈페이지도 해당되나요? - 3가지 질문
서버 직접 운영, 알파인 리눅스, PAM 꺼짐, 세 가지가 모두 "예"일 때만 직접 대상입니다.
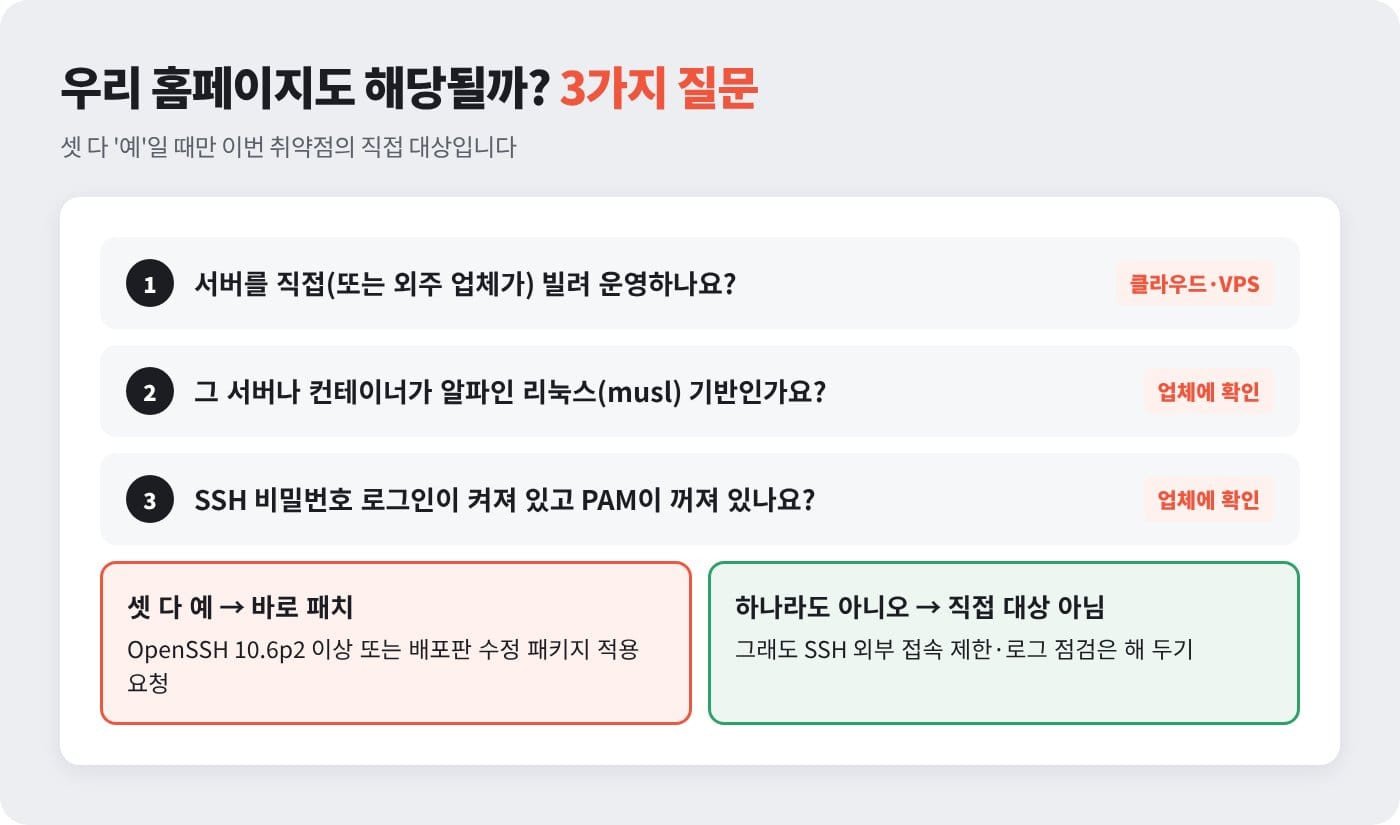
사장님이 서버 종류를 직접 알기는 어렵습니다. 그래서 1번만 스스로 답하고, 2·3번은 업체에 물으면 됩니다.
- 외주 업체가 AWS·네이버 클라우드 같은 곳에 서버를 따로 빌려 운영하나요?
- 그 서버나 컨테이너(프로그램을 담은 작은 상자)가 알파인 리눅스 기반인가요?
- SSH 비밀번호 로그인이 켜져 있고, PAM이 꺼져 있나요?
예를 들어, 직원 5명인 인테리어 회사가 외주로 만든 견적 홈페이지를 클라우드 서버에서 운영한다면 1번은 "예"입니다. 이 경우 2·3번을 업체에 확인해야 합니다.
- 셋 다 예: OpenSSH 10.6p2 이상 또는 배포판 수정 패키지 적용을 요청합니다.
- 하나라도 아니오: 직접 대상은 아니지만, 외부 접속 제한은 함께 점검합니다.
한 줄 정리: 1번은 사장님이, 2·3번은 업체가 답하면 됩니다.
4) 템플릿·호스팅형 홈페이지는 어떻게 하나요?
서버를 서비스 업체가 관리하는 방식이라면, 사장님이 할 일은 업체 공지 확인과 관리자 계정 점검입니다.
완성 디자인(템플릿)이나 호스팅형 홈페이지는 서버 관리가 업체 몫입니다. 사장님이 서버에 SSH로 접속할 일도 없습니다.
비유하면 상가 건물의 뒷문 자물쇠는 건물 관리실이 바꾸는 것과 같습니다. 세입자는 내 가게 문 열쇠만 잘 챙기면 됩니다.
- 확인할 것: 이용 중인 업체의 보안 공지나 안내 메일
- 내 몫: 관리자 페이지 비밀번호와 2차 인증(OTP) 설정
한 줄 정리: 서버는 업체가, 관리자 계정은 사장님이 챙깁니다.
활용 팁 업체 공지를 못 찾겠다면 "11월 OpenSSH 취약점 영향이 있는지"만 한 줄로 물어보세요. 답을 받으면 날짜와 함께 메모해 두세요.
3단계. 조치하기 — 업체에 요청하고 기록 남기기
5) 업체에 무엇을 요청하나요? - 확인 요청 4줄
운영체제, 버전, 외부 접속, 로그인 기록, 이 4가지를 한 번에 물어보세요.
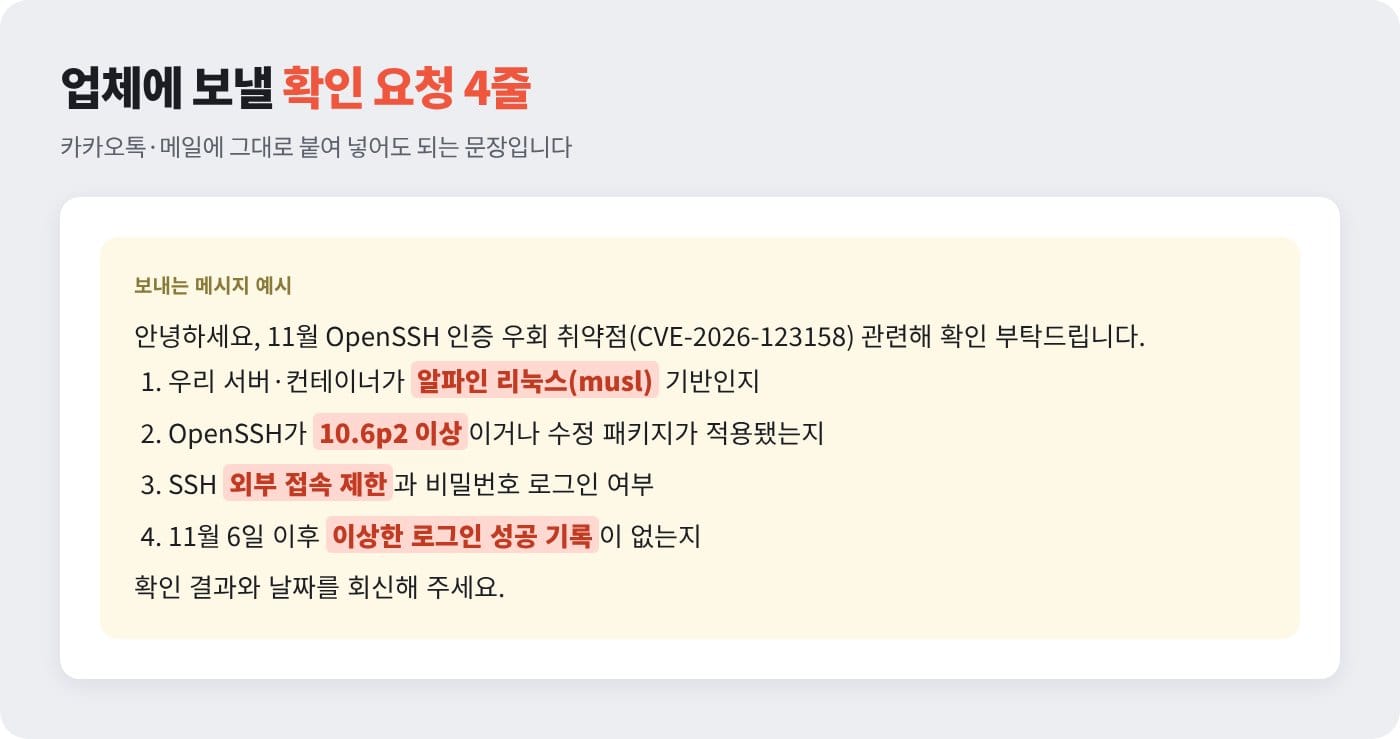
질문을 4줄로 정리해 보내면 업체도 한 번에 답하기 쉽습니다. 위 이미지 문장을 카카오톡이나 메일에 그대로 붙여 넣어도 됩니다.
- 서버·컨테이너가 알파인 리눅스(musl) 기반인지 묻습니다.
- OpenSSH가 10.6p2 이상인지, 수정 패키지를 적용했는지 묻습니다.
- SSH 외부 접속을 제한하고 있는지 묻습니다.
- 11월 6일 이후 이상한 로그인 성공 기록이 없는지 묻습니다.
- 받을 답: "해당 없음" 또는 "패치 완료(날짜)"
- 기록할 것: 회신 날짜, 담당자 이름, 확인 내용
한 줄 정리: 질문 4줄, 답 1줄, 기록 1줄이면 이번 건은 끝입니다.
6) 패치가 늦어지면 어떻게 하나요? - 임시 조치
바로 패치가 어렵다면 SSH 비밀번호 로그인을 끄거나 외부 접속을 막아 달라고 요청하세요.
보도에서도 패치가 어려운 경우 비밀번호 인증을 끄거나 외부 접근을 제한하라고 안내했습니다. 문 자체를 잠가 두는 임시 방법입니다.
그리고 로그인 기록(로그)을 확인해 달라고 함께 요청합니다. 관리자 권한을 가져간 흔적이나 모르는 계정이 새로 생겼는지 보는 것입니다.
- 임시 조치: SSH 비밀번호 로그인 끄기, 접속 가능한 IP 제한
- 점검 요청: 비정상 로그인 성공 기록, 새로 생긴 계정 확인
한 줄 정리: 패치 전에는 문을 잠그고, 패치 후에는 기록을 봅니다.
활용 팁 업체와 연락이 잘 안 된다면 KISA 보호나라(국번 없이 118)에 상담할 수 있습니다.
한눈에 보기
| 사장님이 궁금할 때 | 해야 할 것 |
|---|---|
| 무슨 취약점인가요? | 특정 조건에서 비밀번호 없이 SSH 로그인 |
| 우리도 해당되나요? | 서버 직접 운영·알파인·PAM 꺼짐 모두 예일 때 |
| 템플릿 홈페이지라면? | 업체 공지 확인 + 관리자 2차 인증 |
| 업체엔 뭘 묻나요? | 운영체제, 버전, 외부 접속, 로그인 기록 |
| 패치가 늦으면? | 비밀번호 로그인 끄기, 접속 IP 제한 |
한 줄 정리: 해당 여부 확인, 업체 요청, 기록 남기기 순서입니다.
실행 체크리스트
- □ 우리 홈페이지 서버를 누가 관리하는지 적어 보기
- □ 외주 서버라면 확인 요청 4줄을 업체에 보내기
- □ 회신 날짜와 담당자 이름을 메모해 두기
- □ 관리자 페이지 비밀번호 바꾸고 2차 인증 켜기
- □ 업체 연락이 안 되면 118 상담 번호 저장해 두기
한 줄 정리: 오늘은 "누가 우리 서버를 관리하나"부터 확인하세요.
자주 묻는 질문
OpenSSH 취약점은 모든 서버에 해당되나요?
아닙니다. musl 기반이면서 PAM 인증이 꺼진 OpenSSH 서버가 주요 대상입니다. 보도에 따르면 glibc 기반 배포판이나 PAM을 쓰는 환경은 직접 대상이 아닙니다. 다만 우리 서버가 어느 쪽인지는 업체에 확인해야 합니다.
SSH 인증 우회를 사장님이 직접 확인할 수 있나요?
직접 확인은 어렵고, 업체 확인이 정확합니다. 서버 접속 권한이 없으면 버전이나 로그를 볼 수 없기 때문입니다. 확인 요청 4줄을 보내고 답을 받는 것이 가장 빠릅니다.
외주 서버 보안 점검 요청은 비용이 드나요?
계약 내용에 따라 다릅니다. 유지보수 계약에 보안 업데이트가 들어 있으면 추가 비용 없이 처리되는 경우가 많습니다. 계약이 끝났다면 건별 작업 비용을 먼저 물어보세요.
이미 해킹됐는지는 어떻게 아나요?
로그인 기록에서 확인합니다. 비밀번호 로그인이 막힌 계정이 성공한 기록, 모르는 새 계정이 있으면 의심 신호입니다. 이런 흔적이 나오면 KISA 118에 상담하세요.
한 줄 정리: 판단은 업체 확인으로, 의심 흔적은 118 상담으로 이어 가면 됩니다.
서버 관리 걱정을 줄이는 방법과 잇다웹 요금
맞춤 제작은 서버까지 따로 꾸리는 경우가 많아, 보안 업데이트를 누가 맡는지 계약서에 적어 둬야 합니다. 완성 디자인(템플릿)은 호스팅이 요금에 포함돼 있어 서버 관리를 따로 신경 쓸 일이 줄어듭니다. 외주 서버를 쓰고 있다면 유지보수 안내에서 건별 작업 항목을 먼저 살펴보세요.
| 항목 | 잇다웹(2026년 11월 공식 페이지 기준) |
|---|---|
| 디자인·관리자 세팅·SSL | 0원 |
| 무료 체험 | 카드 등록 없이 7일 |
| 스타터 | 월 4,900원(12개월 58,800원) |
| 베이직 | 월 14,900원(12개월 178,800원) |
| 플러스 | 월 24,900원(12개월 298,800원) |
| 무제한 | 월 44,900원(12개월 538,800원) |
| 관리자 2차 인증(OTP) | 모든 요금제 포함 |
한 줄 정리: 요금은 모두 VAT 포함이며, 자세한 비교는 요금제 페이지에서 확인하세요.
오늘의 글은 여기까지입니다. 먼저 우리 홈페이지 서버를 누가 관리하는지 적어 보세요.
※ 이 글은 2026년 11월 기준 공식 페이지와 보도 내용을 바탕으로 썼습니다. 요금과 기능은 바뀔 수 있으니 이용 전 공식 안내를 확인해 주세요.
함께 보면 좋을 글
서버 관리까지 맡길 수 있는 홈페이지가 궁금하다면 무료 견적 상담에서 편하게 물어보세요.
본문 이미지: 잇다웹 제작 설명 이미지 (openssh-flow-4steps, openssh-3questions, vendor-request-4lines)