"자바 보안 취약점 긴급 권고" 기사를 보고 불안해진 사장님이 많습니다. 결론부터 말하면, 모든 홈페이지가 위험한 것은 아닙니다. 우리 홈페이지가 자바로 돌아가는지부터 확인하면 됩니다.
이 글은 이번 자바 보안 취약점이 무엇인지 쉽게 풀고, 사장님이 오늘 할 일을 2단계 4가지로 정리했습니다. 관리 업체에 그대로 보낼 문의 문구도 넣었습니다.
무슨 일이 있었나요? 자바4셸 취약점 한 번에 정리
오라클이 11월 17일(현지 시각) 긴급 보안 업데이트를 냈습니다. 과기정통부와 한국인터넷진흥원(KISA)은 18일 빠른 업데이트를 당부했습니다. 자바는 홈페이지와 회사 프로그램을 움직이는 프로그래밍 언어 중 하나입니다.
이번 취약점(보안상 빈틈)은 자바 안의 데이터 해석 기능에서 나온 메모리 오류입니다. 로그인 없이 인터넷으로 조작된 데이터를 보내 서버를 망가뜨릴 수 있습니다. 다른 방법과 합치면 서버에서 남의 명령이 실행될 수도 있다고 합니다(보안뉴스).
| 항목 | 내용 |
|---|---|
| 이름 | 자바4셸(CVE-2026-114938) |
| 발표 | 오라클 11월 17일, 과기정통부·KISA 11월 18일 |
| 위험도 | 10점 만점에 9.2점(보안뉴스 보도 기준) |
| 해결 방법 | 정해진 버전 이상으로 업데이트 |
| 실제 공격 | 18일 기사 기준 확인 보도 없음 |
정부는 KISA 보호나라 보안공지를 따라 점검하라고 안내했습니다. 문의는 국번 없이 118입니다(ZDNet Korea).
한 줄 정리: 자바로 만든 서버에 생긴 큰 빈틈이고, 해결책은 업데이트 하나입니다.
그래서 우리 가게에는? 자바를 쓰는 곳만 해당됩니다
동네 가게 홈페이지는 자바가 아닌 경우가 많지만, 모르면 꼭 물어봐야 합니다.
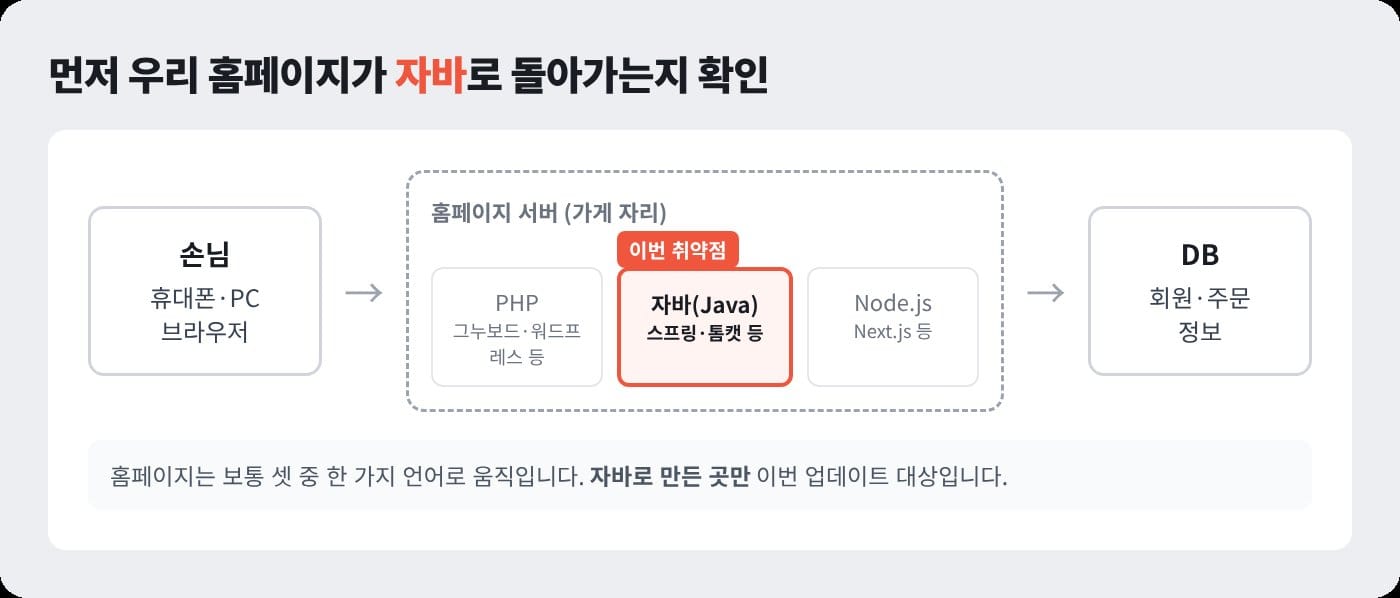
홈페이지 서버는 가게 자리, 프로그래밍 언어는 그 가게의 주방 설비라고 보면 쉽습니다. 이번 리콜은 '자바'라는 설비만 해당합니다. PHP나 Node.js 설비를 쓰는 곳은 이번 건과 상관없습니다.
- 해당될 수 있는 곳: 회원·예약·주문 기능을 외주로 따로 개발한 회사 홈페이지
- 관계없는 곳: PHP·Node.js 등 다른 언어로 만든 홈페이지
한 줄 정리: 내 홈페이지 주방에 '자바'가 있는지만 확인하면 됩니다.
1단계. 확인하기 — 우리 홈페이지가 자바를 쓰는지
사장님이 직접 서버에 들어갈 필요는 없습니다. 만든 업체나 관리 업체에 정확히 물어보는 것이 가장 빠릅니다.
1) 관리 업체에 무엇을 물어보나요?
"자바를 쓰는지, 쓴다면 버전과 업데이트 일정이 언제인지" 두 가지를 한 번에 물어보세요.
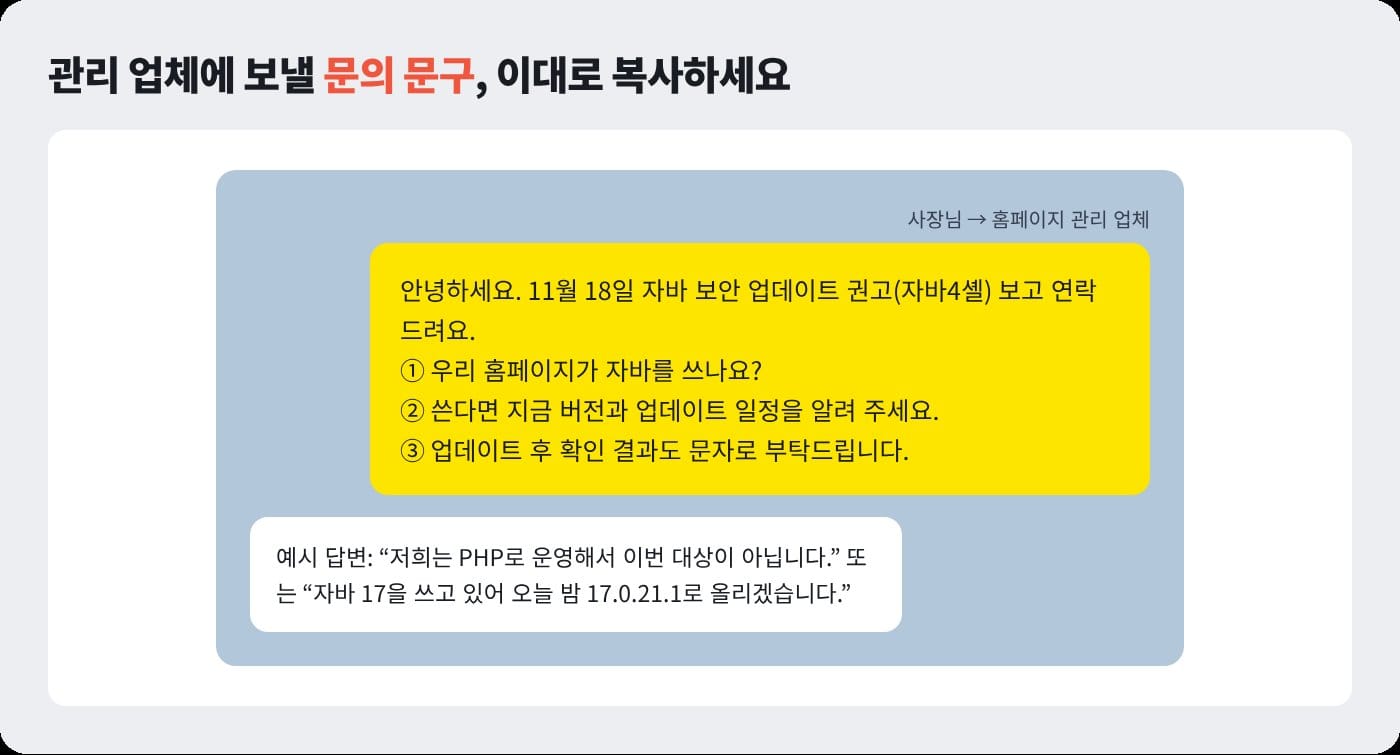
위 문구를 카카오톡이나 문자로 그대로 보내면 됩니다. 업데이트 후 확인 결과를 문자로 받아 두면 나중에 기록이 됩니다.
예를 들어, 직원 5명인 인테리어 회사가 견적 예약 기능을 외주로 만들었다고 해 봅시다. 이런 곳은 자바를 썼을 수 있으니 오늘 바로 묻는 것이 좋습니다.
- 답이 늦을 때: 하루 안에 답이 없으면 전화로 한 번 더 확인합니다.
- 업체가 없을 때: 만든 업체가 연락이 안 되면 다른 유지보수 업체에 점검을 맡깁니다.
활용 팁 문의할 때 "11월 18일 자바 보안 업데이트 권고"처럼 날짜를 넣으세요. 업체가 어떤 건인지 바로 알아듣습니다.
한 줄 정리: 문구 하나 복사해 보내는 것이 오늘 할 일의 절반입니다.
2) 지금 버전이 안전한지 어떻게 보나요?
업체가 알려 준 버전이 아래 표의 숫자 이상이면 됩니다.
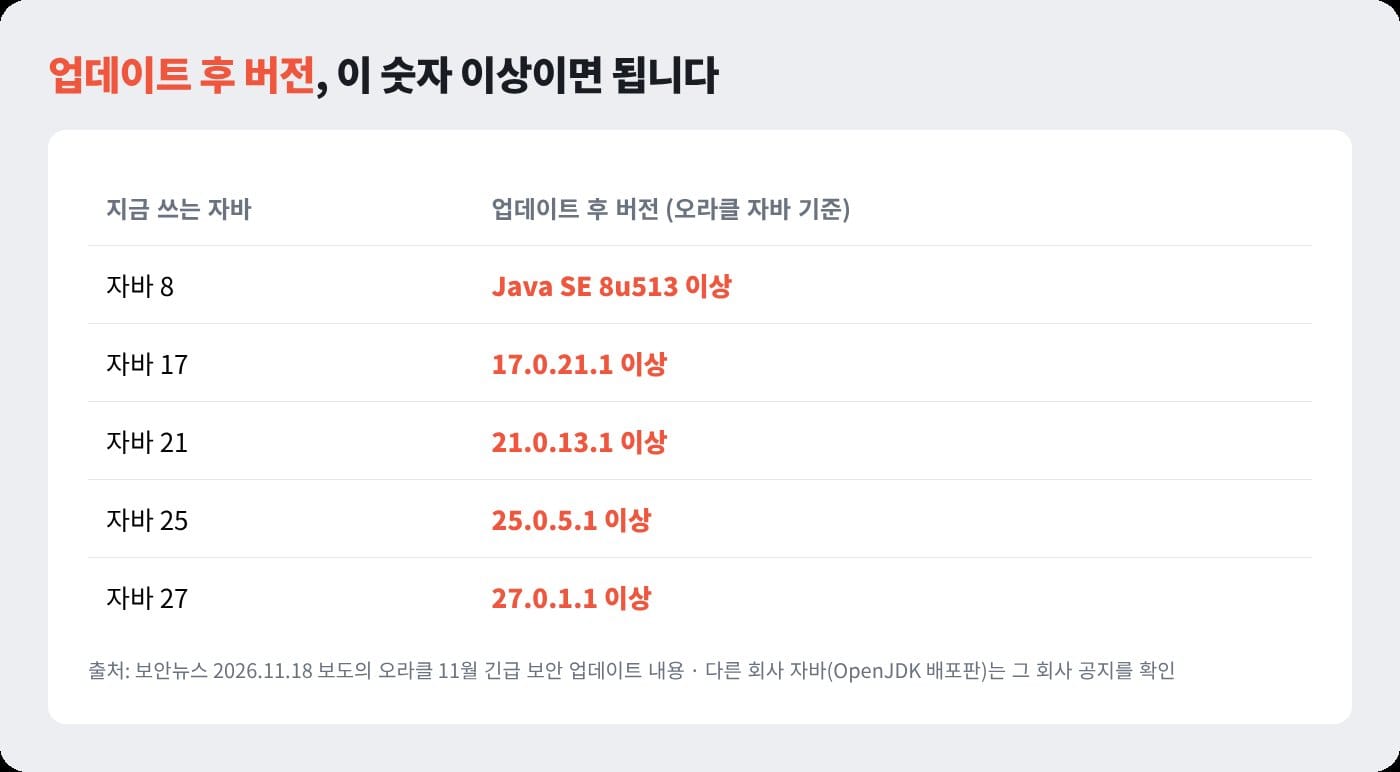
오라클 자바 기준으로 자바 17은 17.0.21.1, 자바 21은 21.0.13.1 이상입니다. 다른 회사가 배포한 자바(OpenJDK 배포판)는 그 회사 공지에서 수정 버전을 따로 확인해야 합니다.
- 숫자 읽는 법: 앞자리가 같고, 뒤 숫자가 표보다 크거나 같으면 됩니다.
- 오래된 자바 8: 8u513 이상인지 확인합니다.
한 줄 정리: 버전 숫자는 업체에 받아 두고, 표와 비교만 하면 됩니다.
2단계. 조치하기 — 업데이트와 재시작, 그리고 기록 확인
업데이트는 하는 것보다 "제대로 켜졌는지" 확인하는 것이 더 중요합니다.
3) 업데이트는 누가, 언제 하나요?
서버를 관리하는 업체가 하고, 손님이 적은 시간에 하도록 부탁하세요.
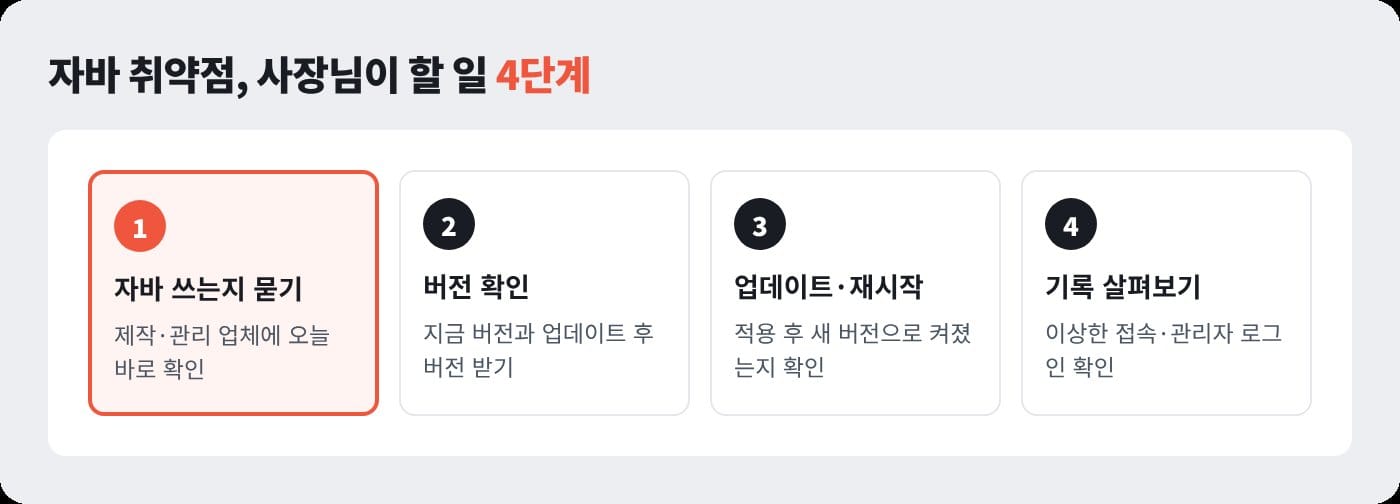
안랩은 업데이트 후 서비스를 다시 시작하고, 새 자바가 실제로 적용됐는지 확인하라고 안내했습니다. 업데이트 전에는 꼭 필요하지 않은 외부 접속을 막아 두라고 권했습니다(데일리시큐). 보안 회사가 임시 완화 도구도 공개했지만, 재시작하면 효과가 사라지는 임시 조치입니다.
- 작업 시간: 재시작하면 잠깐 홈페이지가 멈출 수 있어 밤이나 휴무일이 좋습니다.
- 임시 조치: 임시 도구는 업데이트를 대신하지 못합니다. 결국 업데이트가 필요합니다.
한 줄 정리: 업데이트 → 재시작 → 새 버전 확인, 세 마디로 기억하세요.
4) 업데이트 후 구글 서치콘솔과 접속 기록 확인하기
업데이트 전에 이미 누가 들어왔는지는 따로 살펴봐야 합니다.
업데이트는 앞으로 들어올 문을 잠그는 일이고, 이미 들어온 사람을 내보내지는 못합니다. 그래서 업체에 지난 며칠 동안의 이상한 접속과 관리자 로그인 기록을 봐 달라고 부탁하세요. 사장님은 구글 서치콘솔에서 '보안 문제' 메뉴를 열어 봅니다. 구글 서치콘솔은 구글 검색에서 내 홈페이지 상태를 보는 무료 도구입니다.
- 관리자 계정: 모르는 관리자 계정이 생기지 않았는지 확인합니다.
- 서치콘솔 알림: 보안 문제 경고가 뜨면 바로 업체에 알립니다.
활용 팁 이상한 점이 보이면 혼자 지우지 말고 화면을 캡처해 두세요. 118 상담이나 업체 점검 때 증거가 됩니다.
한 줄 정리: 문을 잠근 뒤에는 집 안에 낯선 흔적이 없는지 한 번 둘러봅니다.
한눈에 보기: 자바 보안 취약점, 사장님이 할 일
| 사장님이 궁금할 때 | 해야 할 것 |
|---|---|
| 우리도 해당되나요? | 관리 업체에 자바 사용 여부 묻기 |
| 지금 안전한가요? | 버전 숫자를 받아 표와 비교 |
| 언제 고치나요? | 손님 적은 시간에 업데이트·재시작 |
| 이미 뚫렸으면요? | 접속 기록, 관리자 계정, 서치콘솔 확인 |
| 어디에 물어보나요? | 관리 업체, KISA 118 |
알아두면 좋은 용어
| 용어 | 쉬운 뜻 | 비유·예시 |
|---|---|---|
| 자바(Java) | 서버 프로그램을 만드는 언어 중 하나 | 가게 주방의 조리 설비 |
| 취약점 | 해커가 파고들 수 있는 보안상 빈틈 | 잠금이 헐거운 뒷문 |
| 보안 업데이트(패치) | 빈틈을 막는 새 버전 | 제조사가 보내 준 새 자물쇠 |
| 재시작 | 프로그램을 껐다 다시 켜는 것 | 새 자물쇠를 단 뒤 문을 다시 닫기 |
한 줄 정리: 묻기, 비교하기, 올리기, 둘러보기 네 가지면 됩니다.
실행 체크리스트
- 관리 업체에 자바 사용 여부를 묻는 문자 보내기
- 자바를 쓴다면 지금 버전 숫자 받아 두기
- 표의 버전 이상으로 업데이트 일정 잡기
- 업데이트 후 새 버전 적용 결과를 문자로 받기
- 구글 서치콘솔 '보안 문제' 메뉴 열어 보기
- 관리자 계정 목록에 모르는 계정이 없는지 보기
한 줄 정리: 오늘은 1번 문자 한 통만 보내도 절반은 끝납니다.
자주 묻는 질문
자바 보안 취약점, 우리 홈페이지가 해당되는지 어떻게 아나요?
만든 업체나 관리 업체에 묻는 것이 가장 정확합니다. 같은 업종 홈페이지라도 어떤 언어로 만들었는지는 업체마다 다릅니다. 업체가 "PHP로 운영한다"고 답하면 이번 건은 해당되지 않습니다.
개인 PC에 깔린 자바도 업데이트해야 하나요?
이번 권고는 주로 인터넷에 열린 서버를 겨냥합니다. 다만 회사 PC에 자바가 깔려 있다면 최신 버전으로 올려 두는 것이 안전합니다. 쓰지 않는 자바라면 지워도 됩니다.
업데이트하면 홈페이지가 멈추나요?
재시작하는 동안 잠깐 멈출 수 있습니다. 보통 몇 분 안쪽이지만 서버 구성에 따라 다릅니다. 그래서 손님이 적은 밤이나 휴무일에 하도록 업체에 부탁하세요.
관리 업체가 없으면 어디에 맡기나요?
다른 업체가 만든 홈페이지도 유지보수를 맡길 수 있습니다. 잇다웹도 다른 업체가 만든 사이트를 점검합니다. 첫 작업에는 구조 분석 비용이 따로 들 수 있습니다(2026년 11월 기준).
한 줄 정리: 모르면 묻고, 고칠 때는 손님 적은 시간에 하세요.
보안 패치 비용은 얼마나 드나요?
관리 계약이 없다면 건별로 맡길 수 있습니다. 정기 유지보수는 사이트 규모에 따라 상담 후 정하고, 급한 작업은 건별 단가표를 기준으로 합니다. 아래는 이번 실행에서 확인한 잇다웹 유지보수 비용 안내의 서버·보안 항목입니다.
| 작업 | 잇다웹 예상 비용 (VAT 포함, 2026년 11월 기준) |
|---|---|
| 보안 패치·버전 업데이트 | 120,000원, 회당, 1일 |
| 데이터 백업·복구 | 100,000원 이상, 건당 |
| 해킹·악성코드 감염 복구 | 300,000원 이상, 건당, 1~3일 |
| 야간·주말·공휴일 긴급 대응 | 50% 할증 |
카페24·고도몰 같은 외부 쇼핑몰 호스팅이나 노코드 빌더 환경은 구조가 달라 따로 협의합니다.
한 줄 정리: 업데이트 비용은 사고 복구 비용보다 훨씬 작습니다.
오늘의 글은 여기까지입니다. 지금 관리 업체에 문의 문자 한 통을 먼저 보내 보세요.
※ 이 글은 2026년 11월 기준 공식 페이지와 11월 18일 보도를 바탕으로 썼습니다. 요금과 기능은 바뀔 수 있으니 이용 전 공식 안내를 확인해 주세요. 보안 조치의 최신 내용은 KISA 보호나라 공지를 확인해 주세요.
함께 보면 좋을 글
자바 사용 여부를 모르겠거나 점검이 필요하다면 무료 견적 상담에서 편하게 물어보세요.
본문 이미지: 잇다웹 제작 설명 이미지 (java-where, java-message, java-versions, java-steps) / 커버: 잇다웹 템플릿 화면 (professional-patent-colorful: hero)